Архитектура сетевой защиты и принципы работы изолированных веб-обозревателей
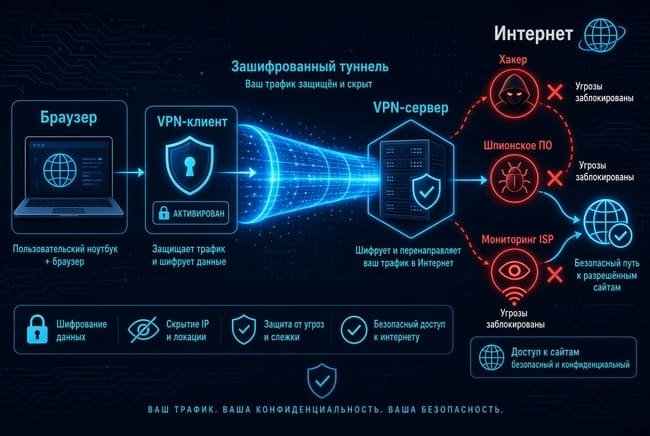
Обеспечение конфиденциальности в локальных и глобальных вычислительных сетях требует комплексного подхода к обработке исходящего трафика. Обычные программы для просмотра веб-страниц передают удаленным серверам прямые сетевые идентификаторы, аппаратные параметры рабочей станции и сведения о программной среде. Для защиты этих сведений операторы развертывают специализированные программные интерфейсы. Грамотно сконфигурированный браузер с впн решает базовые проблемы сокрытия сетевого адреса, формируя защищенный канал между конечной рабочей станцией и целевыми узлами связи.
Принципы маршрутизации пакетных данных
Передача сетевых пакетов в рамках классического сеанса связи делает устройство видимым для промежуточных коммутаторов, магистральных узлов и интернет-провайдеров. Встроенные решения туннелирования модифицируют сетевой маршрут на транспортном или прикладном уровне. Когда программа обрабатывает сетевой запрос, исходящие заголовки перезаписываются, а полезная нагрузка помещается в зашифрованный конверт до достижения промежуточного ретранслятора.
Основные технические этапы обработки пакетов включают:
• Шифрование полезной нагрузки: Исходные данные сессии кодируются криптографическими алгоритмами перед отправкой на физический сетевой интерфейс.
• Подмена заголовков IP: Целевой сервер фиксирует в журналах событий сетевой адрес промежуточного шлюза, а не реальный IP-адрес локального компьютера.
• Изоляция запросов DNS: Запросы разрешения доменных имен направляются через закрытые внутренние серверы, что предотвращает утечки метаданных на оборудовании поставщика услуг связи.
• Скрытие маршрутных узлов: Промежуточные маршрутизаторы фиксируют только факт установления туннеля, не имея доступа к содержимому HTTP-запросов и конечным адресам назначения.
Ограничения стандартного сетевого туннелирования
Несмотря на сокрытие внешнего IP-адреса, протоколы сетевого уровня не защищают систему от сбора информации через клиентские скрипты. Современные сервисы аналитики и антифрод-системы используют активные алгоритмы фингерпринтинга на стороне фронтенда. Встроенные средства маскировки сетевого трафика оставляют доступными для javascript-движка внутренние характеристики среды выполнения.
Аналитические службы фиксируют следующие системные параметры:
1. Рендеринг HTML5 Canvas: Анализ микродефектов пиксельной сетки при фоновом построении фигур и текста через графический процессор.
2. Контекст WebGL: Чтение идентификаторов видеокарты, поддерживаемых шейдерных расширений и таблиц производительности 3D-графики.
3. Подсистема Web Audio API: Фиксация математических различий при обработке акустических буферов встроенным программным звуковым движком.
4. Несоответствие часовых поясов: Ситуации, когда локальное системное время операционной системы расходится с часовым поясом предоставленного шлюза.
Комбинирование сетевой защиты и локальной среды
Для предотвращения связывания независимых сеансов работы необходимо синхронизировать свойства сетевого соединения с параметрами среды исполнения веб-страниц. Если исходящий IP-адрес принадлежит узлу в удаленной юрисдикции, браузер должен автоматически скорректировать внутренние системные часы, языковые заголовки HTTP Accept-Language и список региональных интерфейсов. В противном случае защитные системы веб-серверов квалифицируют подключение как аномальное, что ведет к ограничению функционала или требованию пройти проверку через капчу.
Изоляция локальных хранилищ также имеет решающее значение. Сессии должны иметь собственные базы данных IndexedDB, обособленные хранилища файлов cookie и независимый системный кэш. Только комплексная настройка сети вместе с контролем среды браузера обеспечивает стабильную работу в глобальной сети без риска деанонимизации.
- Дата: Сегодня, 09:07